Verschlüsselte Datenträger
Geeignete Medien und Verschlüsselungsverfahren projektbezogen wählen.
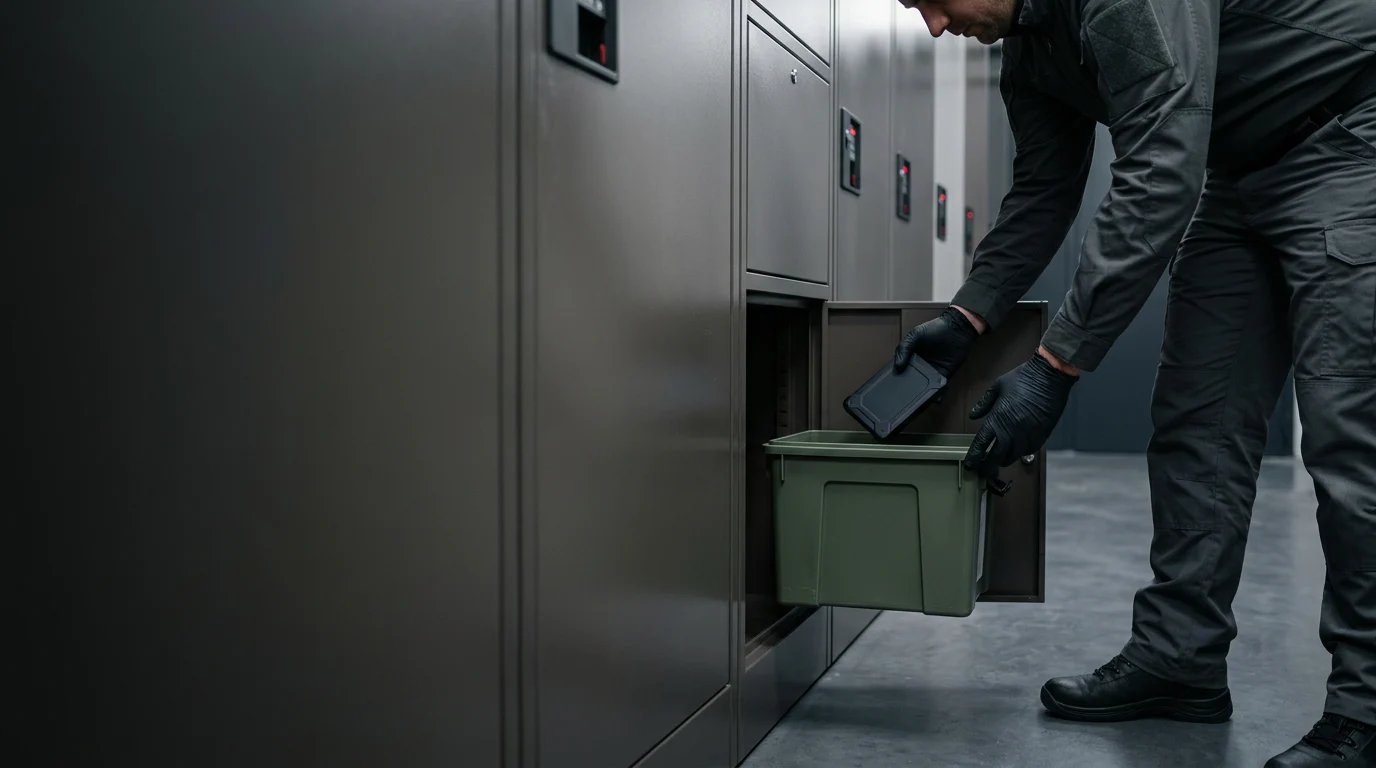
Für besonders sensible Daten kann eine physisch getrennte, verschlüsselte und kontrolliert zugängliche Aufbewahrung ein wichtiger Baustein sein. DESK verbindet Datenträger, Schlüsselkonzept, Tresorlagerung und geregelte Herausgabe.
Planung · Integration · Inbetriebnahme · Wartung
Offline getrenntDatenträger ohne dauerhafte Netzwerkverbindung aufbewahren.
VerschlüsseltSchlüsselverantwortung und Medienverschlüsselung klar trennen.
Kontrollierter ZugriffHerausgabe, Berechtigungen und Nachvollziehbarkeit definieren.
Offline-Medien reduzieren bestimmte Online-Angriffsflächen, ersetzen jedoch kein vollständiges Backup- und Wiederherstellungskonzept. Wir planen Aufbewahrung, Zugriff und Übergabe deshalb gemeinsam mit Ihren Verantwortlichen.
Geeignete Medien und Verschlüsselungsverfahren projektbezogen wählen.
Schlüssel verbleiben nach vereinbartem Modell beim Auftraggeber.
Aufbewahrung in dafür vorgesehenen, geschützten Bereichen.
Auftragsdaten auf das betrieblich erforderliche Maß begrenzen.
Authentisierung und Übergabe vorab verbindlich festlegen.
Medien und Prozesse regelmäßig auf Nutzbarkeit prüfen.
Offline-Medien reduzieren bestimmte Online-Angriffsflächen, ersetzen jedoch kein vollständiges Backup- und Wiederherstellungskonzept. Wir planen Aufbewahrung, Zugriff und Übergabe deshalb gemeinsam mit Ihren Verantwortlichen.
Standort, Prozesse, Bedrohungen, Beteiligte und vorhandene Systeme strukturiert aufnehmen.
Sensorik, Netz, Plattform, Datenschutz, Alarmwege und Betrieb zu einem Zielbild verbinden.
Kritische Funktionen im Pilot oder anhand definierter Szenarien unter realen Bedingungen prüfen.
Inbetriebnahme, Einweisung, Dokumentation, Wartung und klare Verantwortlichkeiten übergeben.
Der Prozess kann identitätsreduziert gestaltet werden. Welche Vertrags-, Nachweis- und Berechtigungsdaten erforderlich bleiben, wird vorab transparent abgestimmt.
Das Schlüssel- und Berechtigungsmodell wird so geplant, dass Datenzugriff und physische Aufbewahrung klar getrennt sind. Die konkrete Ausgestaltung ist Bestandteil des Vertrags und Betriebskonzepts.
Nein. Sie kann eine Backup-Strategie ergänzen. Mehrere Kopien, getrennte Standorte und regelmäßig getestete Wiederherstellung bleiben entscheidend.
Nennen Sie Einsatzbereich, Standortart und vorhandene Technik. Wir prüfen den fachlich passenden nächsten Schritt und melden uns direkt bei Ihnen.